
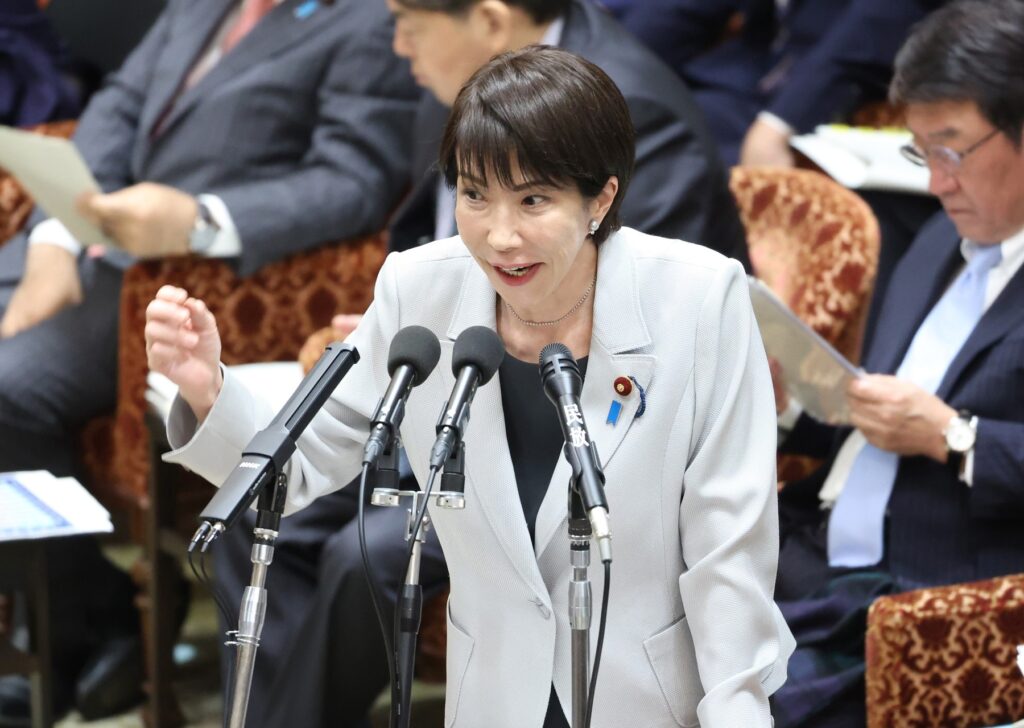
Japană a anunțat vineri un plan de urgență pentru combaterea pirateriei informatice, alocat inițial cu 10 miliarde de yeni (63 milioane de dolari). Planul prevede crearea unei „echipe de salvatori cibernetici” din experți ai guvernului și sectorului privat, și va include măsuri de utilizare a inteligenței artificiale (AI), consolidarea anchetelor și implementarea măsurilor de prevenție.
Contextul și motivarea planului de urgență
Premierul Sanae Takaichi a declarat că planul a fost adoptat ca răspuns la creșterea intensității și gravității atacurilor cibernetice. În ultimele săptămâni, zeci de companii japoneze au semnalat acces neautorizat la sistemele lor, precum și potențiale scurgeri de date ale clienților. Takaichi a subliniat necesitatea unor măsuri de urgență pentru a face față acestei situații.
Detalii despre măsurile propuse
Planul include aplicarea de contramăsuri de securitate bazate pe inteligența artificială, precum și întărirea procedurilor de anchetă și sprijin pentru victime. De asemenea, se vor implementa măsuri de prevenție pentru a reduce riscul de viitoare atacuri informatice.
Un alt element central al planului este formarea unei echipe de salvatori cibernetici, compusă din experți ai guvernului și sectorului privat. Această echipă va fi pregătită să simuleze atacuri și să întărească sistemele de securitate, cu prima echipă posibil de desfășurat în această lună.
Finanțare și coordonare
Inițial, bugetul pentru acest plan a fost stabilit la 10 miliarde de yeni, însă costul total ar putea fi mai ridicat, iar Ministerul de Finanțe a fost rugat să identifice fondurile suplimentare necesare. Premierul Takaichi nu a specificat detalii despre echipa de salvatori, dar a evidențiat necesitatea mobilizării rapide pentru a contracara ritmul crescut al atacurilor.
Impactul și contextul internațional
Takaichi a declarat că incidentele de acces neautorizat și scurgerile de informații au un impact major asupra vieții cetățenilor și activităților companiilor. Măsurile vor fi considerate prima etapă către o societate cu nivel de reziliență cibernetică ridicat, conform declarației purtătorului de cuvânt al guvernului, Minoru Kihara.
Se remarcă faptul că grupul japonez GMO Internet Group a raportat utilizarea instrumentului de securitate cibernetică bazat pe IA, denumit Artex, în mai multe atacuri recente împotriva companiilor japoneze. În aceste atacuri, entitatea a fost vizată și a suferit pierderi prin piratare.
Informațiile indică o reacție rapidă din partea autorităților japoneze pentru a contracara valul de activități de hacking, în condițiile în care atacurile cibernetice devin tot mai sofisticate și frecvente.